Siber Casuslar Kimlik Avında - TEKNOLOJİ
Siber güvenlik şirketi ESET, İran bağlantılı OilRig grubunun, İsrailli kurbanlarının kimlik bilgilerini toplamak için yeni kötü amaçlı yazılım yolladığını ortaya koydu. APT34, Lyceum veya Siamesekitten olarak da bilinen OilRig, en az 2014'ten beri aktif olan ve genel olarak İran merkezli olduğu düşünülen bir siber casusluk grubu. Grup, Orta Doğu hükümetlerini; kimya, enerji, finans ve telekomünikasyon dahil olmak üzere çeşitli sektörleri hedef alıyor. ESET araştırmacıları İran bağlantılı OilRig APT (Gelişmiş Kalıcı Tehdit) grubunun iki saldırısını inceledi. 2021'den Outer Space ve 2022'den Juicy Mix. Bu siber casusluk saldırılarının her ikisi de özellikle İsrailli kuruluşları hedef alıyordu. Bu hedef, grubun Orta Doğu'ya odaklandığını doğrular nitelikteydi ve her ikisi de aynı yöntemleri kullanıyordu. OilRig, önce bir C&C sunucusu olarak kullanmak üzere yasal bir web sitesinin güvenliği ihlal etti ve daha sonra kurbanlarına belgelenmemiş arka kapılar sunarken, aynı zamanda çoğunlukla hedef sistemlerden veri sızdırma için kullanılan güvenlik ihlali sonrası araçları da dağıttı. Özellikle, Windows Kimlik Bilgisi Yöneticisi'nden ve başlıca tarayıcılardan, kimlik bilgilerinden, çerezlerden ve göz atma geçmişinden kimlik bilgileri toplamak için kullanıldılar. OilRig, Outer Space saldırısında, ESET Research'ün Solar adını verdiği basit, daha önce belgelenmemiş bir C#/.NET arka kapısını ve Komut ve Kontrol iletişimi için Microsoft Office Exchange Web Hizmetleri API'sini kullanan yeni bir indirici olan SampleCheck5000 (veya SC5k)'yi kullandı. Tehdit aktörleri, Juicy Mix saldırısı için Solar'ı geliştirerek ek yeteneklere ve gizleme yöntemlerine sahip Mango arka kapısını oluşturdu. Her iki arka kapı da muhtemelen hedef odaklı kimlik avı e-postaları aracılığıyla yayılan VBS dağıtımcıları tarafından kullanıldı. ESET, kötü amaçlı araç setini tespit etmenin yanı sıra, güvenliği ihlal edilen web siteleri hakkında İsrail CERT'ini de bilgilendirdi. ESET, işlev adlarında ve görevlerinde astronomi terimlerinden oluşan bir isim şeması kullanarak arka kapıya Solar adını verdi. Bir diğer yeni arka kapıya ise dahili kurgu adı ve dosya adına dayanarak Mango adını verdi. Solar isimli arka kapı, temel işlevlere sahip. Diğer işlevlerin yanı sıra dosyaları indirmek ve yürütmek, aşamalı dosyaları otomatik olarak dışarı çıkarmak için kullanılabilir. OilRig'in Solar'ı devreye almadan önce güvenliğini tehlikeye attığı aşamada İsrailli bir insan kaynakları şirketinin web sunucusu, Komuta ve Kontrol sunucusu olarak kullanıldı. OilRig, Juicy Mix kampanyası için Solar arka kapısından Mango'ya geçiş yaptı. Mango, bazı önemli teknik değişikliklerle birlikte Solar'a benzer bir iş akışına ve örtüşen yeteneklere sahip. ESET, Mango'da kullanılmayan bir tespitten kaçınma tekniği keşfetti. OilRig’in iki saldırısını analiz eden ESET araştırmacılarından birisi olan Zuzana Hromcová şunları söyledi: “Bu tekniğin amacı, uç nokta güvenlik çözümlerinin bu süreçte kullanıcı modu kod kancalarını bir DLL aracılığıyla yüklemesini engellemektir. Analiz ettiğimiz örnekte parametre kullanılmamış olsa da gelecek sürümlerde etkinleştirilebilir." Kaynak: (BYZHA) Beyaz Haber Ajansı
-----Sponsorlu Bağlantılar-----
-----Sponsorlu Bağlantılar-----
-----Sponsorlu Bağlantılar-----
💬 Tartışma (0)
Henüz yorum yok. İlk yorumu siz yazın.
İlgili Haberler
 Güncel Haberler
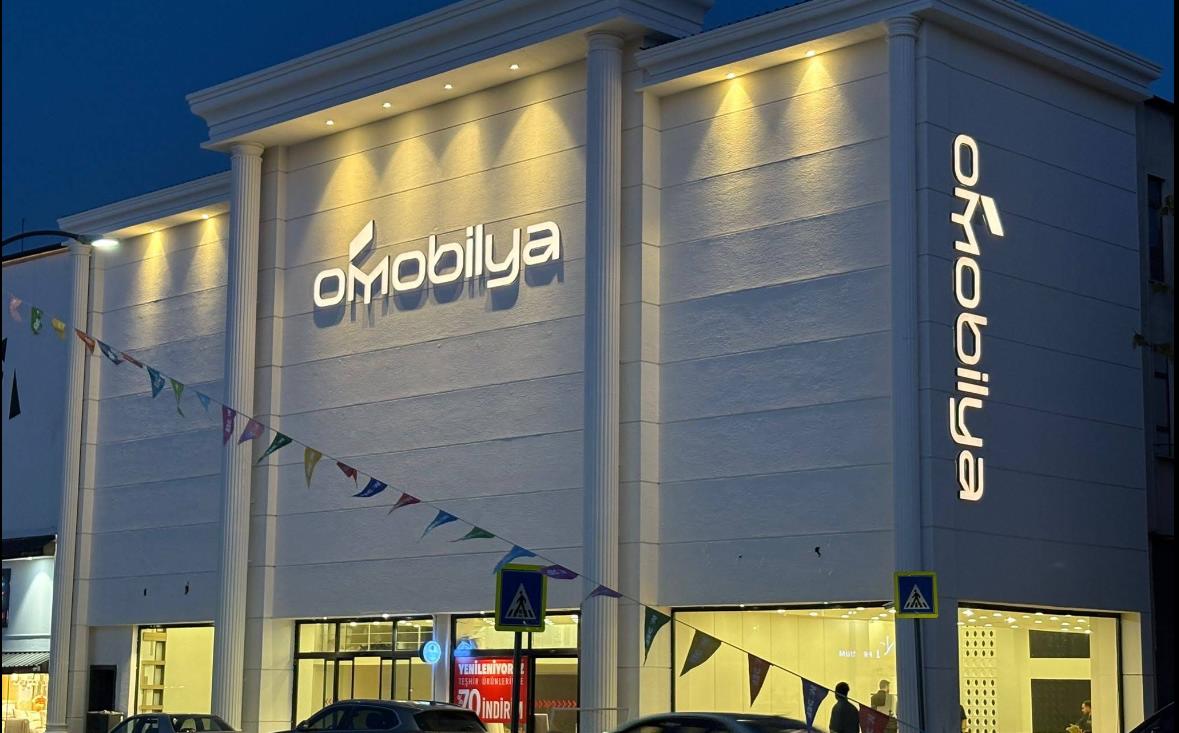
Salonunuz İçin Seçkin İnegöl Mobilya Alanı - OMobilya
 Güncel Haberler
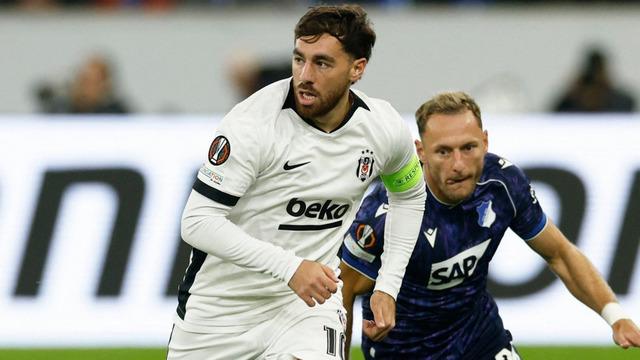
Orkun Kökçü'nün sakatlığı Beşiktaş'ı zedeleyecek: Trabzonspor öncesi kötü haber
 Güncel Haberler
Elon Musk, yapay zekanın olası büyük tehlikesini gündeme getirdi
 Güncel Haberler